前回までに多要素認証と初期セットアップをおえ、いよいよ攻撃ができる状態になりました。
ので、三つあるうちのスピアフィッシングを試してみます。
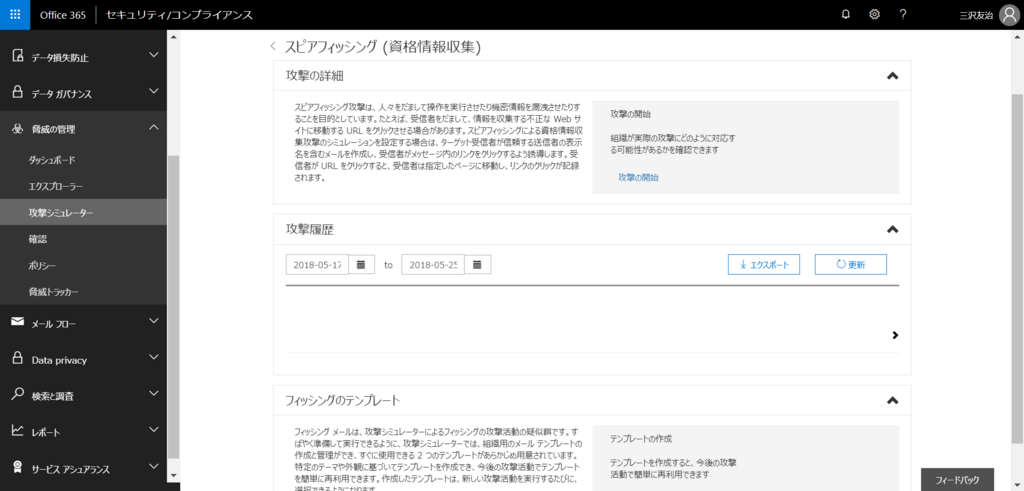
攻撃の詳細を見てみると、、、

不正なURLを踏ませるタイプの問題のようです。早速攻撃の開始を行ってみましょう。
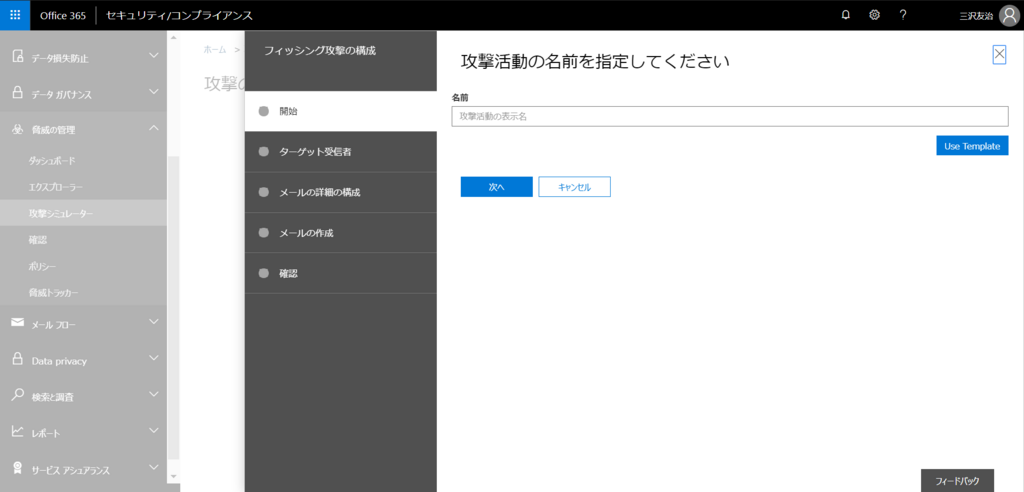
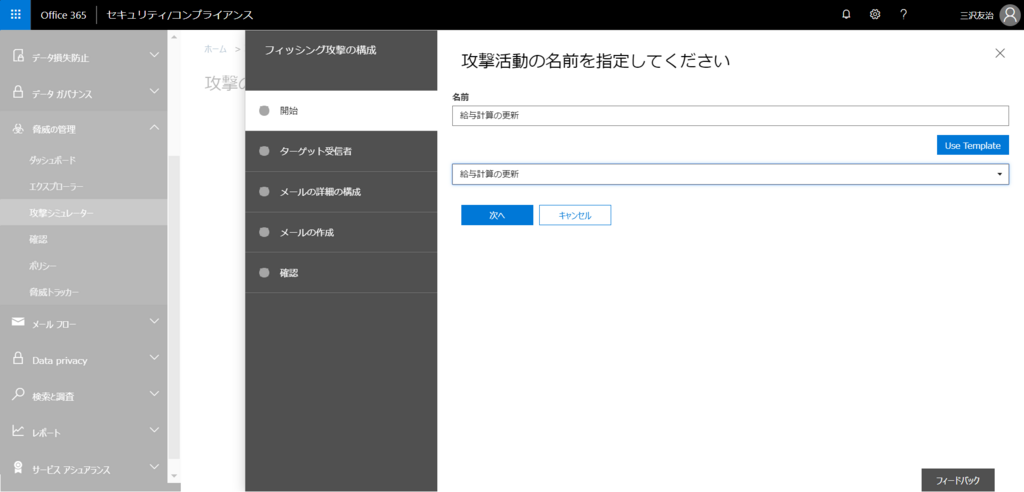
攻撃の名前を入れろと出てきましたので、攻撃Aとしてエンターを押します。
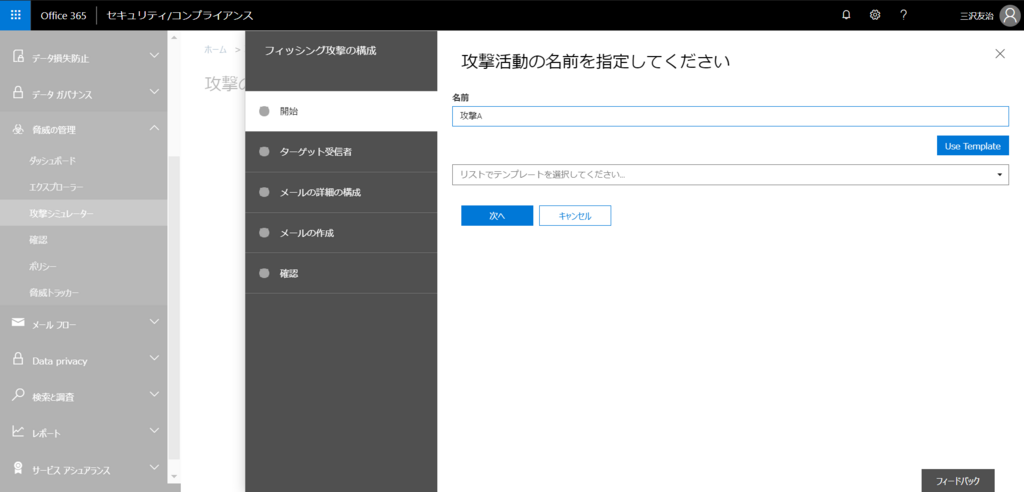
すると、テンプレート選択に。あれ、エンターはUse Templateを押したことになるのですね。。。楽するためにテンプレートでやってみます。
テンプレートは2種。給与計算の更新を選択してみましょう。
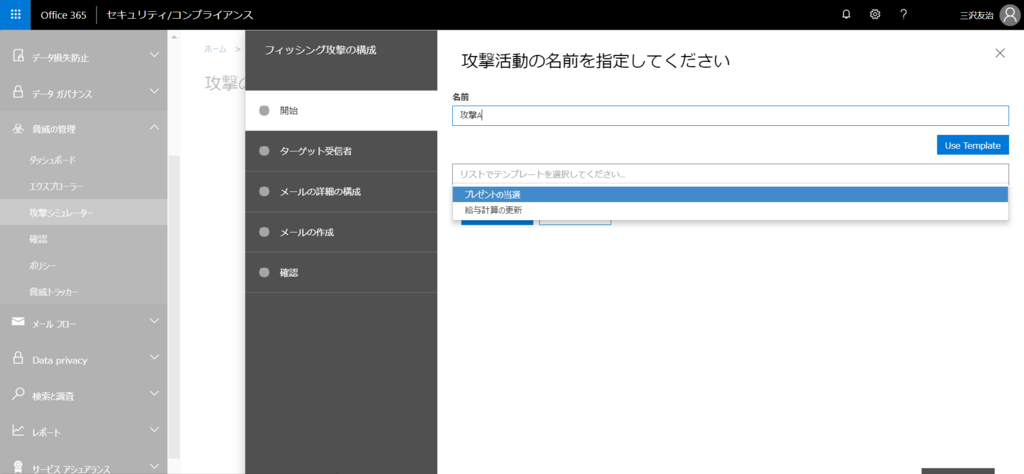
名前も上書きされてしまいました汗
このまま次に行ってみます。
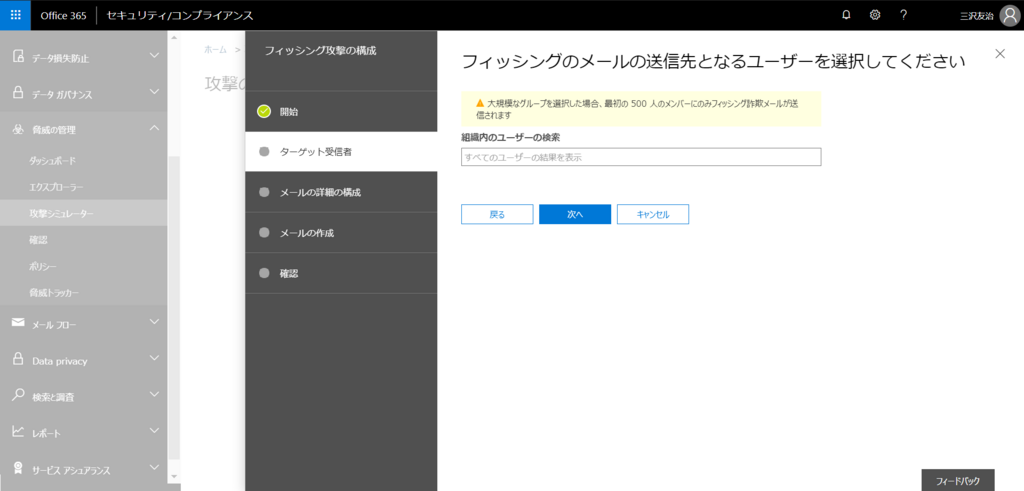
フィッシングメールを送る先を選択します。
大規模な配布グループを選択すると、送られるユーザーが一部に限られるようですね。500人というのが閾値となっています。
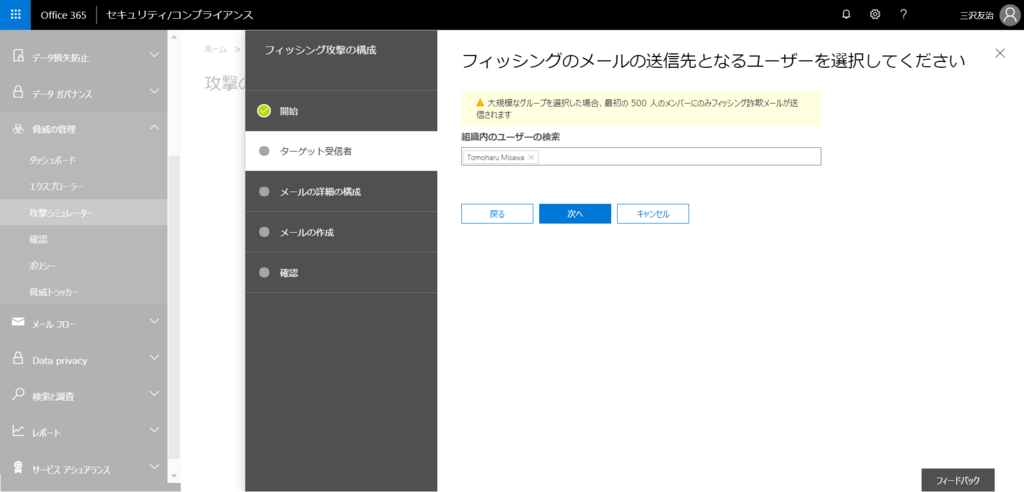
一覧からユーザーを選ぶか直接入力してみましょう。
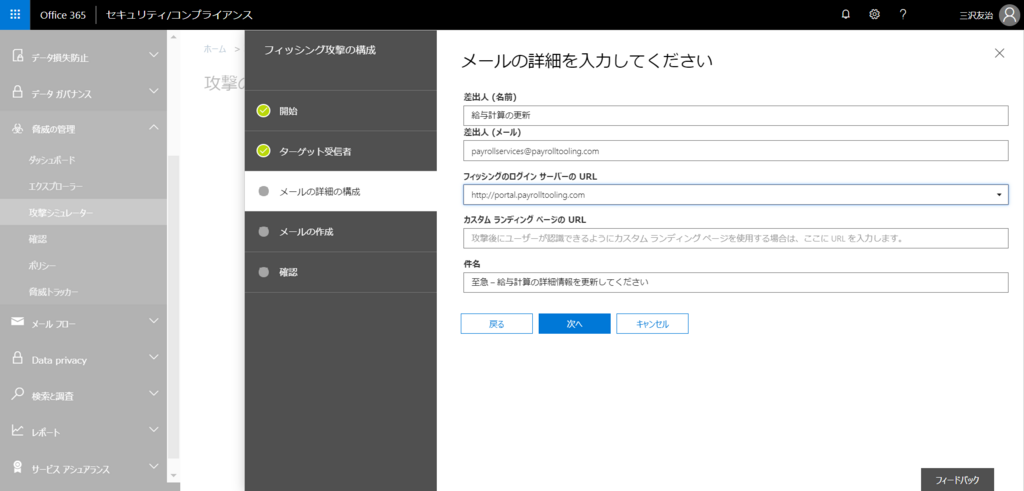
続いてフィッシングサイトのURLなどを入力します。
メールがくる形なので、いろいろ組み立てられるようですね。
面倒であればそのまま次へで。テンプレートは楽でいいですね。
次はメールの本文作成です。
これもそのまま使ってみます。
{username}などの変数を設定できるようですね。スピアフィッシングなので名前が知られているケースを想定したメールが作れるというわけですね。
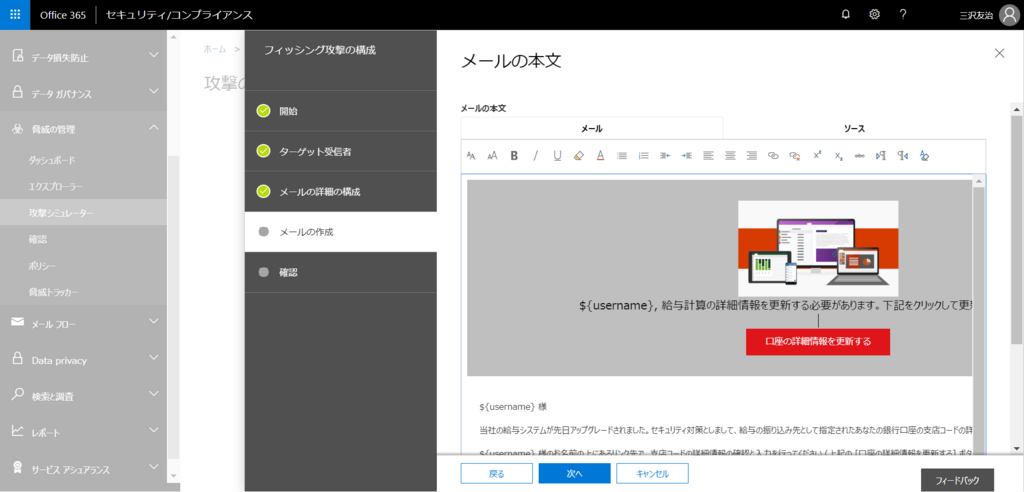
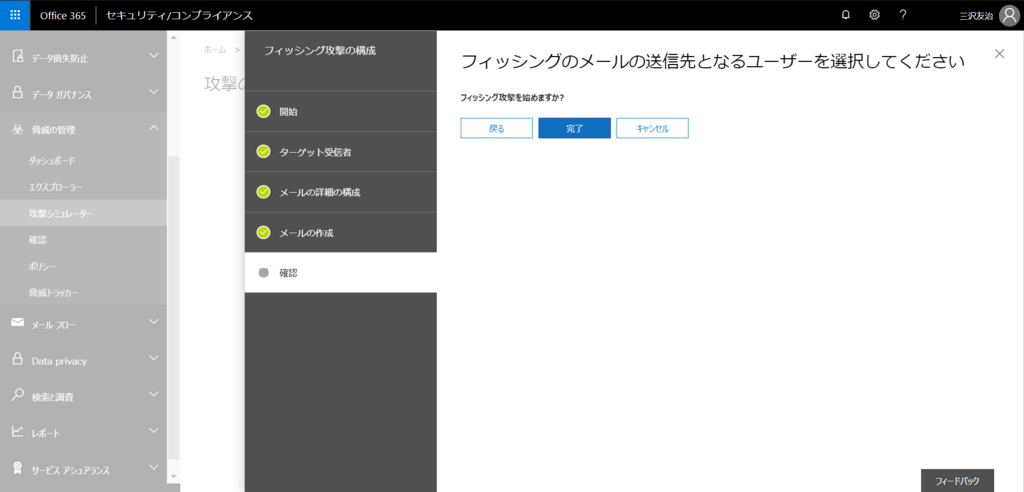
設定はこれで完了。そのまま完了を押すとフィッシングメールが送付されます。
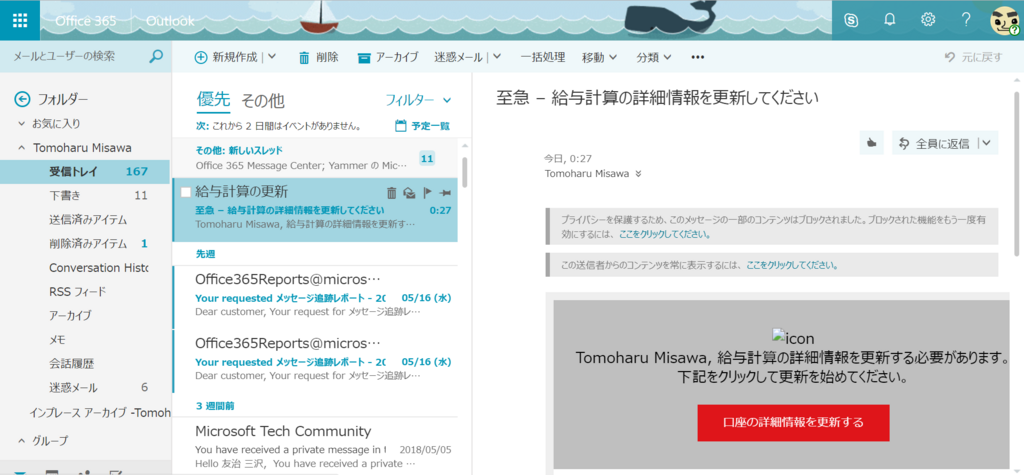
送付された側ではこのように表示されます。本来はATPで防いでほしいところですが、シミュレーションなので通ったように表示されているのでしょうか。
せっかくなので下記をクリック。となっているところをクリックしてみます。
わかってるケースなので押しちゃってますが、基本は絶対にやってはいけないケースです。
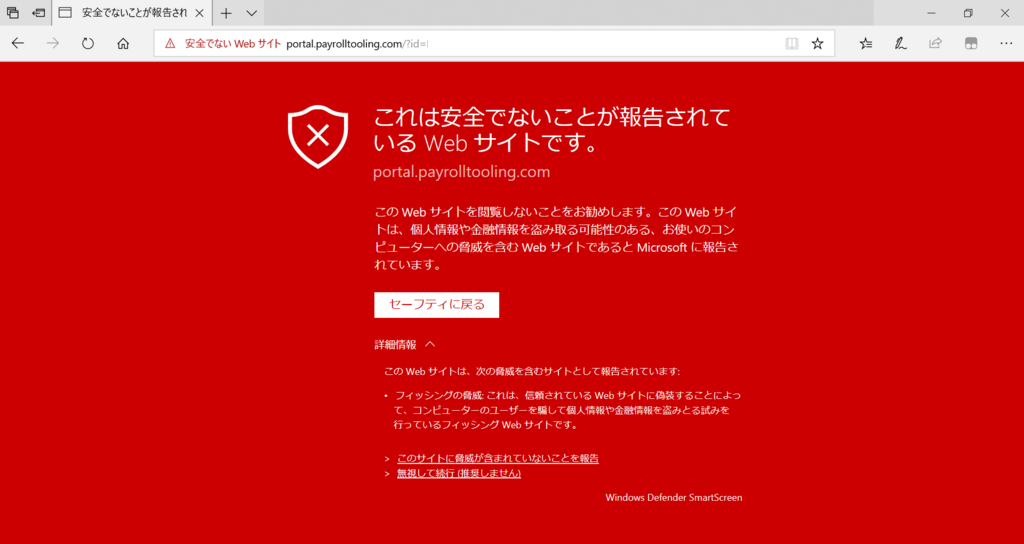
そういうことはブラウザはちゃんと抑えています。
ということで、真っ赤になりました。
この画面が出たときは、頑張ってもアクセスできません。やってしまったー!と思いながらブラウザのセキュリティ機構に感謝しておきましょう。
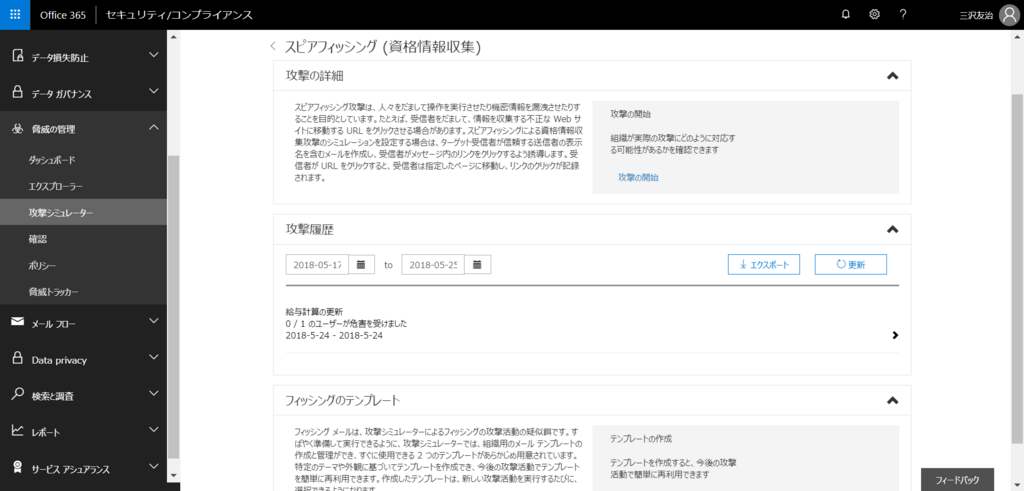
戻ってシミュレーターをみてみると、履歴ということで、何人にメールが送られ、何人が被害を受けたのかがわかるようになっていました。
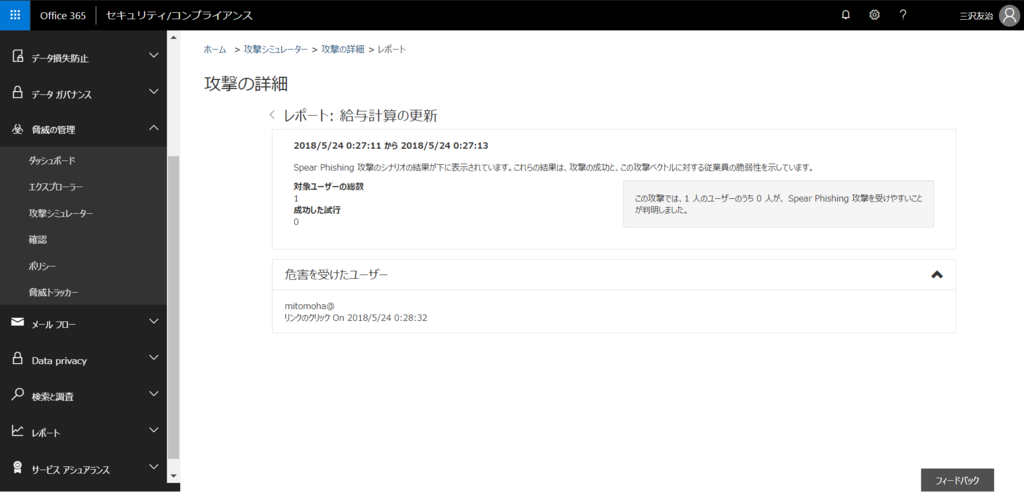
レポートも表示され、リンクをクリックしたユーザー数と、アクセスできてしまったユーザー数などが表示されるようです。気を付けるよう勧告をするのにはちょうど良いレポートですね。
最初はATPなどのセキュリティ機構が動くことをシミュレーションしてくるのかと思ってみていたのですが、ユーザー側に対するシミュレーションだったようです。
これはセキュリティ管理者としては面白い機能ですね。
不定期に実施し、組織内の問題意識をチェックするときなどに利用できそうです。
音楽:Before Breakfast
